

Pflicht zur Benennung eines Datenschutzbeauftragten
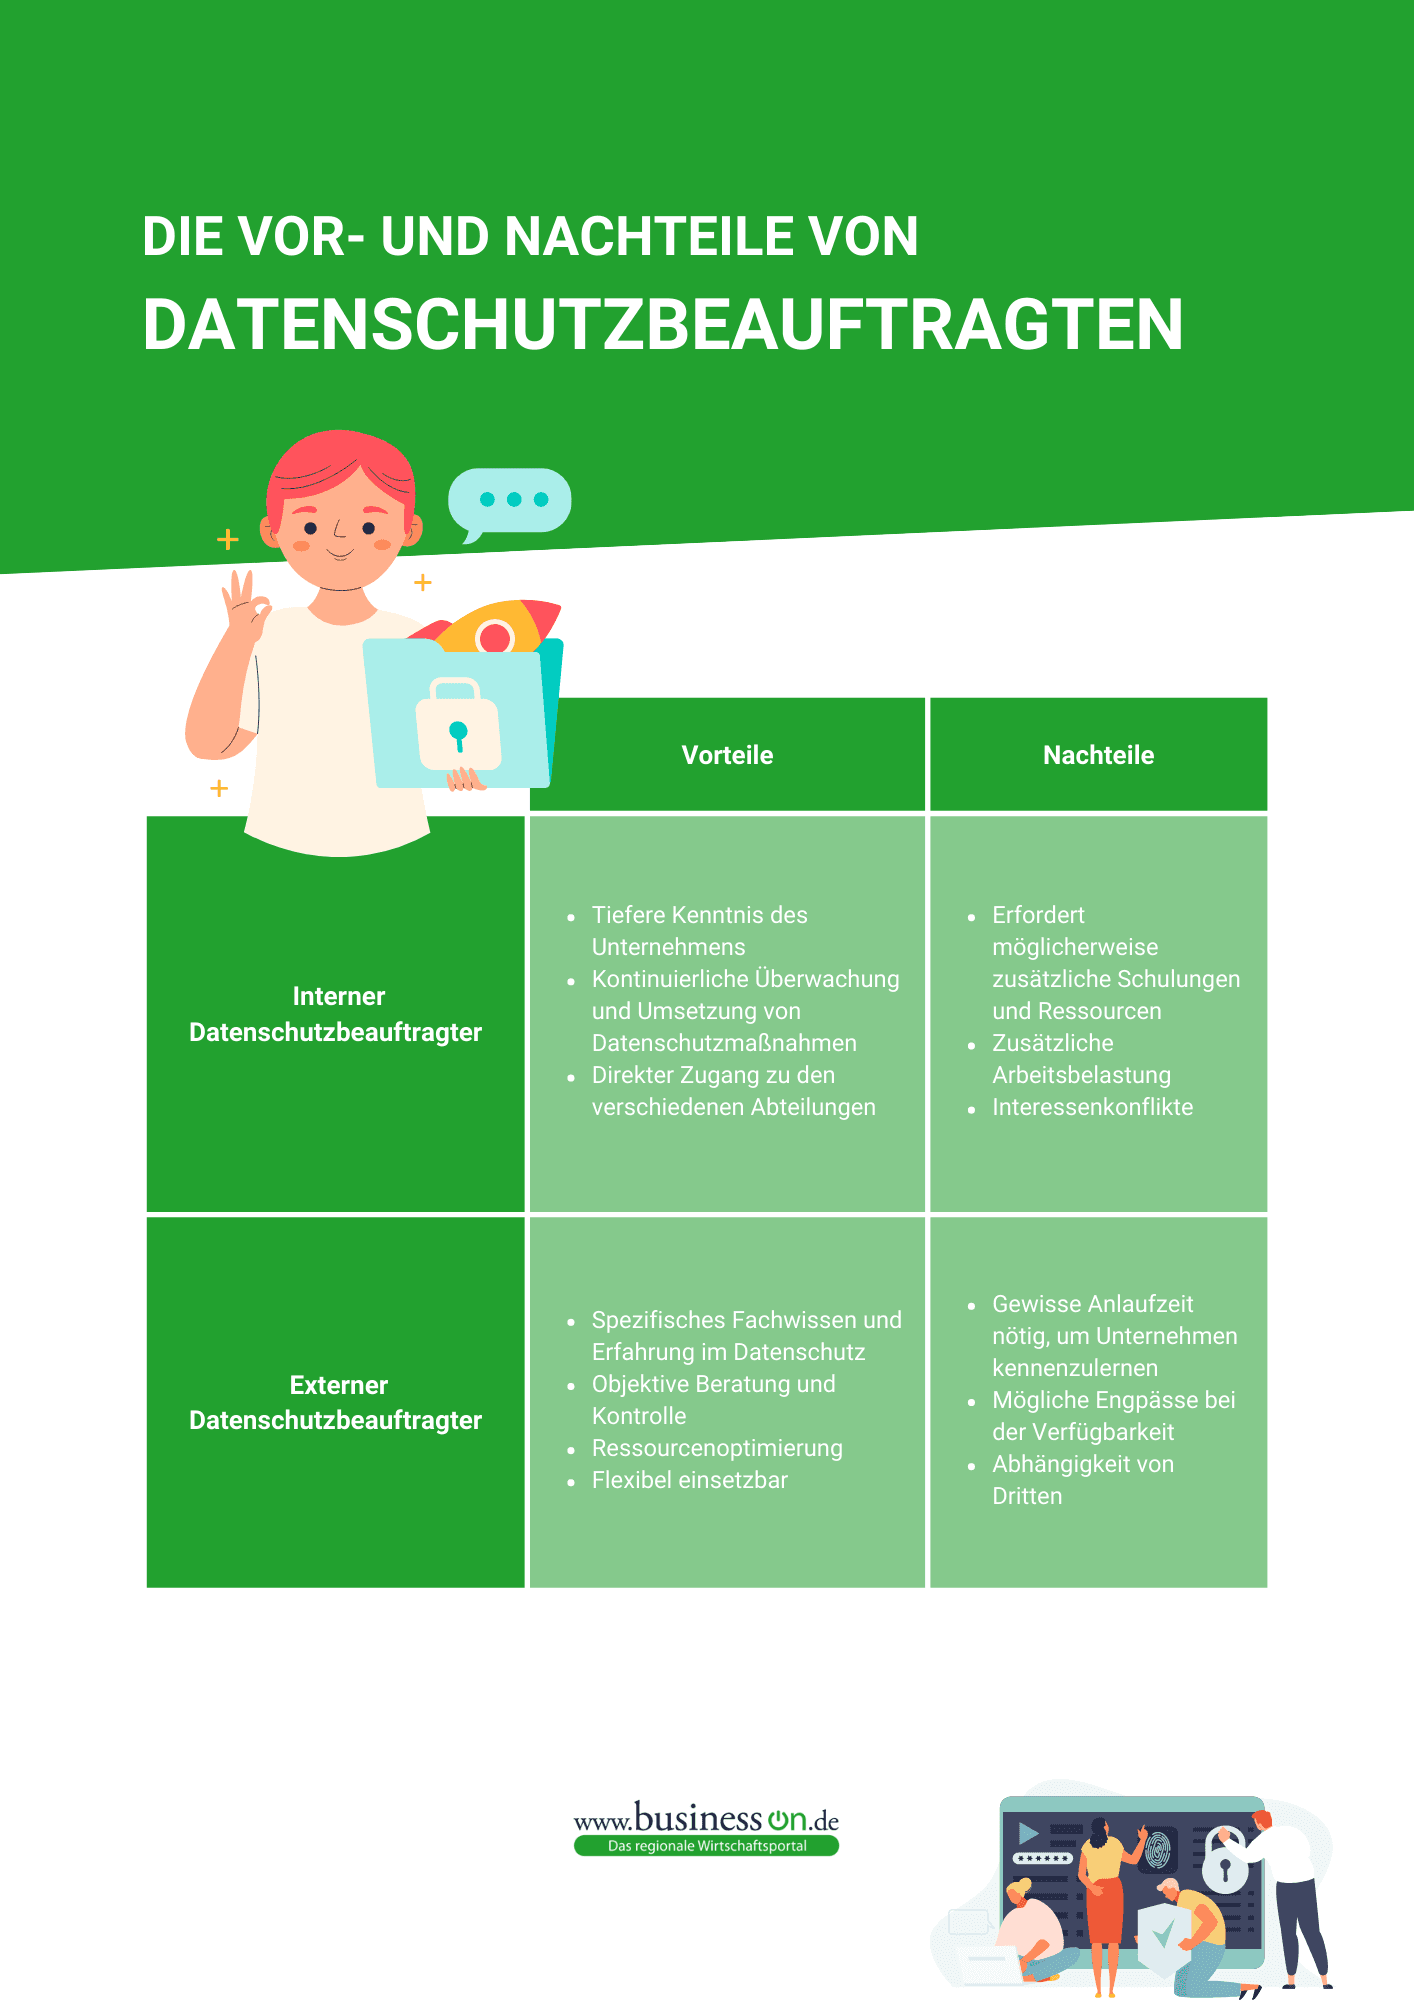
Grundsätzlich greift die Pflicht, einen Datenschutzbeauftragten zu benennen, für Betriebe, in denen mehr als neun Personen dauerhaft mit der Datenverarbeitung beschäftigt sind. Handelt es sich bei diesen Tätigkeiten um „besonders schützenswerte persönliche Daten“ wie im Gesundheitswesen, oder werden diese an Dritte weitergegeben, zum Beispiel zum Zwecke der Markt- und Meinungsforschung, muss grundsätzlich ein Datenschutzbeauftragter zur Überwachung des Datenschutzes eingesetzt werden. Wählen können betroffene Unternehmen, ob sie einen internen Datenschutzbeauftragten ernennen oder die Dienste eines externen Datenschutzbeauftragten beanspruchen.
Interner oder externer Datenschutzbeauftragter?
Der Begriff klärt die Unterschiede. So handelt es sich bei einem internen Datenschutzbeauftragten um eine Person aus dem eigenen Betrieb. Ein externer Datenschutzbeauftragter stößt hingegen von außerhalb zum Unternehmen, um seine mit dem Datenschutz zusammenhängenden Tätigkeiten zu verrichten.
Seit der Verschärfung der EU-DSGVO am 25.5.2018 bedienen zahlreiche Dienstleister die wachsende Nachfrage nach kompetenten Verantwortlichen, um die Einhaltung der Datensicherheit zu gewährleisten. Bei der Suche empfiehlt sich die Eingrenzung nach Regionen, damit sich zum Beispiel ein externer Datenschutzbeauftragter in München finden lässt, wenn die Firma ihren Sitz in der bayerischen Landeshauptstadt hat.
Welche Option empfiehlt sich?
Interne Datenschutzbeauftragte kennen die Abläufe im Betrieb und harmonieren mit dem Team. Mit ihnen ist es leichter, die Datensicherheit auf die betriebsinternen Bedürfnisse abzustimmen. Sie kosten weniger und erwarten für ihre Arbeiten keine Honorare. Ein Problem kann allerdings der Stallgeruch sein, weil der Blickwinkel des Dienstleisters möglicherweise weniger objektiv ist. Da der interne Datenschutzbeauftragte in der Regel über eine gute Erfahrung im Unternehmen und einen hohen Vertrauensvorschuss verfügt, können ihn Interessenskonflikte belasten und ein unvoreingenommenes Arbeiten erschweren.
Externe Datenschutzbeauftragte können deshalb das eingespielte Team durch ihren Blick von außen bereichern und eingefahrene Schwachstellen leichter aufspüren, die sonst einer gewissen Betriebsblindheit anheimfallen würden. Als Spezialisten verfügen sie über eine größere Expertise und Kompetenz als interne Datenschutzbeauftragte. Dafür sind die Kosten und der Einarbeitungsaufwand höher.
Tendenziell spricht vieles für das Modell des externen Dienstleisters. Vor allem empfiehlt sich der Einsatz des Spezialisten bei fehlendem Know-how in Datenschutzfragen sowie bei Projektarbeiten, da das Arbeitsverhältnis nach Erfüllung des Bedarfs wieder beendet werden kann. Erwägenswert sind hingegen interne Datenschutzbeauftragte in größeren Betrieben und bei komplexen Strukturen mit mehreren Standorten, da sich der Experte hier leichter zurechtfinden und seine Tätigkeiten sicherer koordinieren kann.
Grundlagen zum Datenschutz
Das Phänomen der aufpoppenden Nachrichten bei neu besuchten Webseiten, in denen Besucher ihr Einverständnis für die Datenverarbeitung geben müssen, hängt mit der Implementierung der EU-DSGVO 2016 zusammen. Werden persönliche Daten in irgendeiner Form genutzt, reicht die Information der Betroffenen nicht mehr aus, sondern ist zustimmungspflichtig.
Außerdem dürfen Daten anderer Personen nicht mehr willkürlich genutzt werden, sondern nur zu einem bestimmten Zweck, wie zum Beispiel für berechtigte Geschäftsinteressen. Haben die Daten, etwa nach einem geschäftlichen Auftrag, ihren Zweck erfüllt, müssen sie gelöscht werden. Bei der Datenbearbeitung gilt das unbedingte Primat der Vertraulichkeit und die Daten müssen vor fremden Zugriffen und einer missbräuchlichen Verwendung geschützt werden.
Datenschutz bei der Auftragsverarbeitung
Immer mehr Unternehmen praktizieren das Outsourcing. Sie gliedern wichtige Bereiche ihres Betriebs wie den Kundendienst aus und beauftragen spezialisierte Dienstleister für diese Tätigkeiten, die als Subunternehmen für den Auftraggeber arbeiten. Nach den Datenschutzrichtlinien sind die Subunternehmen zur Einhaltung von AV-Verträgen verpflichtet. Bei der Datenverarbeitung für den Auftraggeber gelten besondere Bedingungen für den Datenschutz. So müssen die Daten nach Möglichkeit verschlüsselt und anonymisiert werden. Zugleich gehört gewährleistet, dass die Daten den Blicken Unbefugter verborgen bleiben.
Aus diesen Gründen herrscht in sensiblen Bereichen wie in Callcentern der Auftragnehmer meistens ein Handyverbot. Ebenso müssen die Mitarbeiter ihre Notizen in einem Schredder vernichten. Die Informationen zu Kunden werden dadurch abgeschirmt, dass nur der Datenverarbeiter einen Zugang zum Computer erhält, was sich durch Passwörter, den digitalen Fingerabdruck und Gesichtserkennung verwirklichen lässt. Um sicherzustellen, dass sich in den sensiblen Betriebsräumen keine Fremden aufhalten, wird gern mit Chipkarten gearbeitet, die als Schlüssel fungieren.
Weitere Datenschutzgesetze
Nach der DSGVO sind Unternehmen dazu verpflichtet, die Einhaltung der Datenschutzrichtlinien jederzeit nachzuweisen. Die Verarbeitungstätigkeiten müssen protokolliert und verzeichnet werden, wobei die Aufbewahrungszeiten im Einzelnen geregelt sind. Zum IT-Sicherheitskonzept gehört die Ableistung einer Risikoanalyse, um allen Gefahren vorzubeugen, dass die Daten in falsche Hände geraten. Dabei spielt es keine Rolle, ob dies fahrlässig oder mutwillig geschieht.
Werden persönliche Daten von anderen Personen verwendet, können diese jederzeit das Nutzungsrecht für ihre Daten widerrufen. Zugleich dürfen sie vom Unternehmen die Löschung ihrer Spuren verlangen, die Nutzern einen Aufschluss über ihre Person geben. Der Volksmund spricht vom „Recht auf Vergessen“ im Internet.
Was droht im Falle der Nichteinhaltung?
Die Einhaltung der Datenschutzgesetze wird streng kontrolliert. Im Internet kursieren Anwälte, die ihre geschäftliche Grundlage auf Abmahnungen aufbauen. Sie durchforsten das Internet gezielt nach Verstößen zum Datenschutz, um Kapital aus Rechtsverletzungen zu schlagen. Die Strafen für Vergehen betragen EU-weit bis zu 20 Millionen Euro und maximal 4 Prozent des weltweiten Umsatzes. Weitere Folgen einer Verletzung der Anforderungen zur Datensicherheit sind eine Schädigung der Reputation bei Kunden und Geschäftspartnern sowie ein ernsthafter Vertrauensverlust, der zu sinkenden Absatzzahlen führt.
Ein Datenschutzbeauftragter lohnt sich
Mit einem Datenschutzbeauftragten sind Unternehmen auf der sicheren Seite. Sie vermeiden Sanktionen und schützen zugleich ihre IT-Infrastruktur, sodass es Hackern künftig schwerer fallen wird, in die Betriebssysteme einzudringen, was weiteren Schadensfällen vorbeugt. Eine strenge Datenschutz-Policy lässt sich weiterhin gut nach außen kommunizieren. Im Endeffekt können Unternehmen damit werben, dass ihnen die Datensicherheit von Kunden, Mitarbeitern, Geschäftspartnern und Besuchern wichtig ist und auf diese Weise Vertrauen gewinnen und ihr Image stärken.
- Titelbild: Foto von Alex Kotliarskyi auf Unsplash
 Business
Passwörter als unterschätztes Sicherheitsrisiko Digitale Konten und Anwendungen sind aus dem Unternehmensalltag nicht mehr wegzudenken. E-Mail-Postfächer, Cloud-Dienste, Onlineshops, Banking-Systeme und interne Plattformen erfordern meist eigene Zugangsdaten. Mit der wachsenden Zahl an Accounts steigt jedoch auch die Gefahr, dass Passwörter mehrfach verwendet, zu einfach gewählt oder unsicher abgelegt werden. Gerade für Unternehmen kann daraus ein erhebliches Sicherheitsrisiko entstehen. Wird ein Zugang kompromittiert, können nicht nur einzelne Konten betroffen sein. Unter Umständen erhalten Angreifer Zugriff auf sensible Unternehmensdaten, Kundendaten oder interne Systeme. Ein durchdachtes Passwort-Management sollte deshalb ein fester Bestandteil der IT-Sicherheitsstrategie sein.
 Business
Verträge gehören zum Fundament jedes Unternehmens. Sie regeln Geschäftsbeziehungen mit Kunden und Lieferanten, definieren Zahlungsbedingungen, Laufzeiten und Verantwortlichkeiten und können im Streitfall entscheidend sein. Trotzdem werden Verträge in vielen Unternehmen noch immer über verschiedene Ordner, E-Mail-Postfächer, Netzlaufwerke oder Tabellen verwaltet. Mit zunehmender Vertragsmenge wird dieses Vorgehen unübersichtlich und kann unnötige Risiken verursachen. Vom Dokumentenarchiv zum aktiven Vertragsmanagement Nach der Unterzeichnung beginnt für Unternehmen die laufende Vertragsverwaltung. Dazu gehören die Überwachung von Fristen, die Kontrolle vereinbarter Leistungen und die rechtzeitige Prüfung von Verlängerungen. Gerade automatische Vertragsverlängerungen können zum Problem werden, wenn Kündigungsfristen nicht rechtzeitig beachtet werden.
 Expertentalk
Ob Terrasse, Eingangsbereich oder Parkett im Büro: Oberflächen prägen den ersten Eindruck eines Hauses oder Unternehmens und werden im Alltag stärker beansprucht, als viele Eigentümer annehmen. Verschmutzungen, Bewuchs oder Kratzer lassen sich dabei nicht mit ein und derselben Methode behandeln was im schlechtesten Fall mehr schadet als nützt. Im Interview ordnet REFINUM, ein Betrieb für Oberflächenaufbereitung aus der Region München, ein, welche Fragen vor einer professionellen Aufbereitung geklärt werden sollten, worin sich Innen- und Außenflächen unterscheiden und wo die Grenzen pauschaler Reinigungsversprechen liegen. Material und Verschmutzung zusammen denken business-on.de: Warum lassen sich Naturstein, Terrazzo, fugenlose Flächen und Holz nicht mit derselben Methode reinigen?